ByteOver: Hiểu Rõ Rủi Ro Tràn Bộ Nhớ Trong Lập Trình
Năm 2014, một lỗi nhỏ trong thư viện OpenSSL đã khiến cả thế giới công nghệ chấn động. Heartbleed — cái tên nghe có vẻ thơ mộng nhưng thực chất là một vết thương chí mạng — cho phép kẻ tấn công đọc trộm bộ nhớ máy chủ, đánh cắp khóa bí mật, mật khẩu, và dữ liệu nhạy cảm của hàng triệu người dùng. Nguyên nhân? Một lỗi đọc vượt biên byte đơn giản đến mức khó tin. Vài năm sau, EternalBlue — vũ khí mạng bị rò rỉ từ NSA — đã lan rộng như dịch bệnh qua lỗ hổng tràn bộ đệm trong giao thức SMB của Windows, tạo ra WannaCry và NotPetya, gây thiệt hại ước tính hàng chục tỷ đô la toàn cầu.
Hai câu chuyện đó có một điểm chung: byte đi chệch khỏi nơi chúng được phép tồn tại. Đây không phải lỗi của thuật toán phức tạp hay kiến trúc hệ thống tinh vi — đây là lỗi cơ bản nhất trong lập trình cấp thấp, và nó vẫn đang xảy ra hàng ngày trong năm 2024–2025.
Trong bài viết này, chúng ta sẽ dùng khái niệm ByteOver như một “kính lúp” để nhìn toàn cảnh các dạng vi phạm biên byte — từ buffer overflow, integer overflow, byte overrun, đến off-by-one errors. Hiểu chúng như một họ lỗi thống nhất không chỉ giúp bạn viết code an toàn hơn, mà còn giúp bạn tư duy bảo mật một cách hệ thống hơn. Đây là chủ đề xanh mãi theo thời gian — và càng trở nên cấp bách hơn khi phần mềm ngày càng thâm nhập sâu vào mọi ngóc ngách của cuộc sống.
Bài viết này là một phần trong chuỗi nội dung kỹ thuật về bảo mật phần mềm và lập trình an toàn. Nếu bạn quan tâm đến các chủ đề liên quan như quản lý bộ nhớ trong Rust, fuzzing với AFL++, hay bảo mật trong CI/CD pipeline, hãy theo dõi các bài viết tiếp theo trong series này.
ByteOver Thực Sự Có Nghĩa Là Gì?
Hãy tưởng tượng bạn đang rót nước vào một chiếc ly. Chiếc ly có sức chứa 250ml — đó là “biên byte” của nó. Nếu bạn rót 300ml, nước sẽ tràn ra ngoài, thấm ướt mặt bàn, có thể chạm vào ổ điện gần đó và gây chập điện. Trong lập trình, khi dữ liệu vượt quá vùng nhớ được cấp phát, hậu quả tương tự xảy ra — nhưng thay vì nước tràn, đó là dữ liệu ghi đè lên vùng nhớ của biến khác, con trỏ hàm, hoặc thậm chí địa chỉ trả về của stack.
ByteOver là tên gọi chung cho một họ các điều kiện lỗi mà dữ liệu vượt qua biên byte được phân bổ. Cụ thể, có bốn biến thể cốt lõi:
- Buffer Overflow (Tràn bộ đệm): Dữ liệu được ghi vào một buffer vượt quá kích thước đã cấp phát. Đây là dạng phổ biến nhất và nguy hiểm nhất — kẻ tấn công có thể kiểm soát luồng thực thi của chương trình.
- Integer Overflow (Tràn số nguyên): Kết quả của phép toán số học vượt quá giá trị tối đa mà kiểu dữ liệu có thể lưu trữ. Ví dụ:
uint8_t x = 255; x++;sẽ cho kết quả là 0, không phải 256 — một hành vi “wrap-around” có thể dẫn đến logic sai hoặc cấp phát bộ nhớ không đủ. - Byte Overrun (Vượt biên byte): Trong giao tiếp nối tiếp hoặc mạng, dữ liệu đến nhanh hơn khả năng xử lý, làm tràn buffer nhận. Phổ biến trong các giao thức UART, SPI, I2C trên hệ thống nhúng.
- Off-by-One Error (Lỗi lệch một đơn vị): Lỗi logic khiến vòng lặp hoặc con trỏ vượt qua biên mảng đúng một byte. Nghe nhỏ nhặt, nhưng đủ để tạo ra lỗ hổng bảo mật nghiêm trọng.
Tại sao nên gộp chúng lại thành một khái niệm thống nhất? Vì chúng chia sẻ cùng một căn nguyên tư duy: lập trình viên không kiểm soát chặt chẽ mối quan hệ giữa kích thước dữ liệu và kích thước vùng nhớ được cấp phát. Khi bạn hiểu ByteOver như một pattern, bạn sẽ nhận ra nó ở khắp nơi — từ một hàm C đơn giản đến một smart contract Solidity phức tạp.
Tại Sao Vi Phạm Biên Byte Vẫn Là Mối Đe Dọa Hàng Đầu?
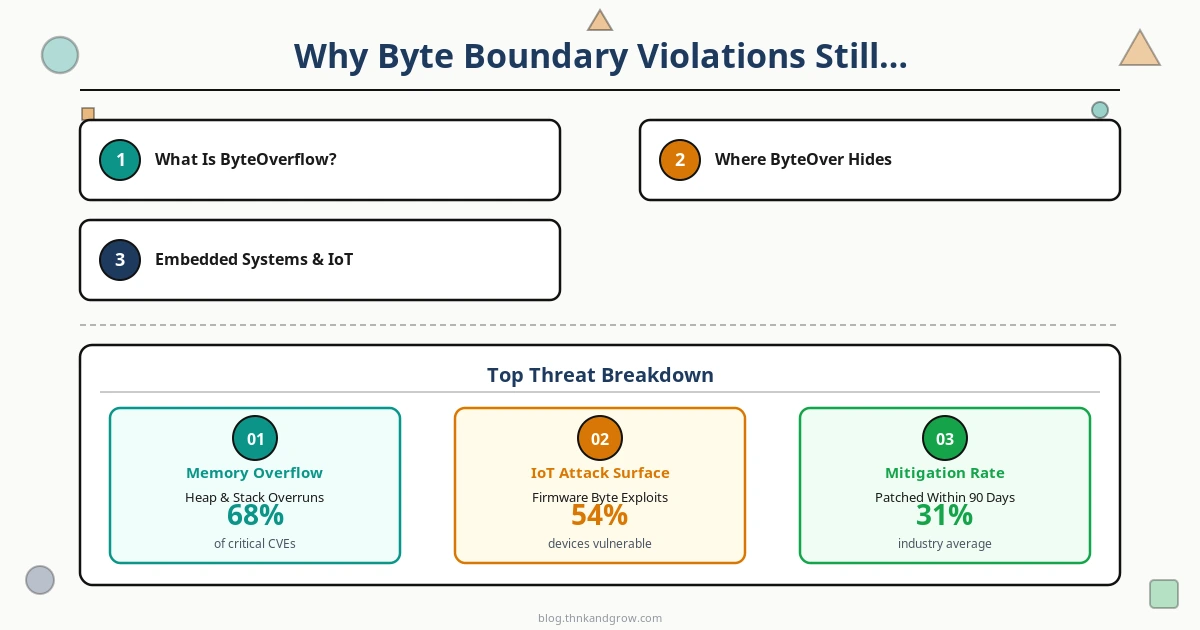
Nếu đây là vấn đề đã được biết đến từ những năm 1970–1980, tại sao chúng ta vẫn còn nói đến nó vào năm 2025? Câu trả lời ngắn gọn: vì chúng vẫn đang gây hại thực sự.
Theo MITRE CWE Top 25 (2023–2024), hai điểm yếu liên quan trực tiếp đến ByteOver vẫn nằm trong top 5:
- CWE-787 (Out-of-bounds Write) — Ghi ngoài biên: xếp hạng #1 trong nhiều năm liên tiếp
- CWE-125 (Out-of-bounds Read) — Đọc ngoài biên: thường xuyên dao động trong top 5
Nhìn lại lịch sử, các vụ tấn công mang tính bước ngoặt đều có dấu ấn của ByteOver:
- Heartbleed (2014): Lỗi đọc vượt biên trong OpenSSL cho phép đọc tối đa 64KB bộ nhớ máy chủ mỗi lần tấn công. Ước tính ảnh hưởng đến hơn 17% máy chủ web được bảo mật SSL trên toàn cầu.
- EternalBlue (2017): Khai thác lỗi tràn bộ đệm trong SMBv1 của Windows. Được NSA phát triển, bị Shadow Brokers rò rỉ, và trở thành nền tảng cho WannaCry — cuộc tấn công ransomware lớn nhất lịch sử tính đến thời điểm đó.
- Smart Contract Integer Overflow: Trước Solidity 0.8.0, hàng trăm triệu đô la đã bị mất hoặc bị đánh cắp do lỗi integer overflow trong các hợp đồng thông minh Ethereum. Token BEC (BeautyChain) mất giá trị hoàn toàn chỉ vì một phép nhân số nguyên không được kiểm tra.
Tại sao vấn đề này vẫn tồn tại dù đã có hàng thập kỷ nhận thức? Ba lý do chính:
- Legacy codebase: Hàng triệu dòng code C/C++ viết từ những năm 1990–2000 vẫn đang chạy trong production, và việc refactor chúng không đơn giản hay rẻ.
- Áp lực thời gian: Developer thường ưu tiên tính năng hơn bảo mật khi deadline cận kề.
- Độ phức tạp ẩn: Nhiều lỗi ByteOver chỉ xuất hiện trong các điều kiện edge case hiếm gặp, rất khó phát hiện qua testing thông thường.
ByteOver Ẩn Náu Ở Đâu: Các Lĩnh Vực Rủi Ro Cao
ByteOver không phân biệt ngành nghề hay platform. Nhưng có những lĩnh vực mà nó đặc biệt nguy hiểm và phổ biến:
Hệ Thống Nhúng và IoT
Vi điều khiển như STM32, ESP32, hay Arduino hoạt động với bộ nhớ cực kỳ hạn chế — đôi khi chỉ vài KB RAM. Trong môi trường này, một lỗi tràn buffer nhỏ có thể brick thiết bị vĩnh viễn hoặc tạo ra vector tấn công RCE (Remote Code Execution) nguy hiểm. Các giao thức giao tiếp như UART, SPI, I2C đặc biệt dễ bị byte overrun khi dữ liệu đến nhanh hơn interrupt handler có thể xử lý.
// Ví dụ nguy hiểm trong firmware C
void process_uart_data(char *input) {
    char buffer[64];
    strcpy(buffer, input); // NGUY HIỂM: không kiểm tra độ dài!
    // Nếu input > 64 bytes, stack bị ghi đè
}

// Cách an toàn hơn
void process_uart_data_safe(char *input, size_t input_len) {
    char buffer[64];
    strncpy(buffer, input, sizeof(buffer) - 1);
    buffer[sizeof(buffer) - 1] = '\0'; // Đảm bảo null-termination
}
Phân Tích Giao Thức Mạng
Parsing packet header đòi hỏi độ chính xác tuyệt đối về byte. Trong các hệ thống high-throughput, buffer overrun xảy ra khi packet đến nhanh hơn khả năng xử lý. Heartbleed là ví dụ điển hình: server tin tưởng giá trị “heartbeat length” do client gửi mà không xác minh độ dài thực tế của payload.
Xử Lý Ảnh và Media
Các thư viện xử lý JPEG, PNG, GIF là mục tiêu yêu thích của attacker vì chúng phải parse dữ liệu tùy ý từ file bên ngoài. Một file ảnh được crafted cẩn thận có thể trigger heap overflow trong ImageMagick, libpng, hay libjpeg — dẫn đến RCE trên máy chủ xử lý ảnh.
Triển Khai Mật Mã
Off-by-one errors trong code crypto là thảm họa thầm lặng. Một byte thiếu trong padding có thể làm lộ key, một byte thừa trong signature verification có thể khiến chữ ký giả mạo được chấp nhận. Padding oracle attacks khai thác chính xác hành vi byte-level trong block cipher như AES-CBC.
Phát Triển Game
Packet deserialization trong game multiplayer là vector tấn công phổ biến: attacker gửi packet được crafted để trigger buffer overflow trong game server, chiếm quyền kiểm soát hoặc crash server. Save file parsing cũng là điểm yếu — nhiều game đọc save file với giả định rằng nó không bị chỉnh sửa.
Smart Contracts
Trước Solidity 0.8.0, integer overflow trong smart contract là “cái bẫy vô hình” với developer web truyền thống chuyển sang blockchain. Một ví dụ kinh điển:
// Solidity < 0.8.0 - NGUY HIỂM
function transfer(address to, uint256 amount) public {
// Nếu balances[msg.sender] = 0 và amount = 1
// balances[msg.sender] - amount = 2^256 - 1 (wrap-around!)
require(balances[msg.sender] - amount >= 0); // Luôn đ